Sieć Tor to narzędzie anonimizujące, które przesyła ruch przez kilka niezależnych węzłów zamiast łączyć użytkownika bezpośrednio z serwerem. Dzięki routingowi cebulowemu każdy węzeł zna tylko fragment trasy, a nie jednocześnie tożsamość nadawcy i cel połączenia.
Mechanizm działania – routing cebulowy
Tor, czyli The Onion Router, jest siecią nakładkową działającą ponad zwykłą infrastrukturą internetu. Jej zadaniem jest ograniczenie możliwości powiązania adresu IP użytkownika z odwiedzaną usługą. Nie oznacza to jednak, że Tor szyfruje każdą część komunikacji aż do serwera docelowego. Anonimizacja i szyfrowanie to różne mechanizmy, które w tym rozwiązaniu współpracują ze sobą.
Nazwa routingu cebulowego odnosi się do warstw szyfrowania. Przed wysłaniem danych klient Tor przygotowuje trasę przez kilka węzłów i nakłada na pakiet kolejne warstwy. Każdy węzeł może odszyfrować tylko tę warstwę, która dotyczy jego zadania. Następnie przekazuje pakiet dalej, bez dostępu do pełnej trasy i całej zawartości komunikacji.
W typowym połączeniu przez Tor ruch przechodzi przez trzy węzły. Pierwszy widzi adres IP użytkownika, ale nie zna serwera końcowego. Ostatni zna miejsce docelowe, lecz nie otrzymuje adresu IP użytkownika. Węzeł pośredni przekazuje dane pomiędzy nimi. Taki podział informacji utrudnia pojedynczemu obserwatorowi odtworzenie całej komunikacji.
Jak pakiet przechodzi przez węzły Tor?
Poszczególne elementy trasy pełnią różne funkcje. Ich kolejność ma znaczenie dla rozdzielenia informacji o nadawcy i odbiorcy:
- Guard, czyli węzeł wejściowy – nawiązuje połączenie z urządzeniem użytkownika i zna jego adres IP. Nie zna jednak końcowego celu ruchu, ponieważ otrzymuje dane przygotowane dla kolejnych etapów trasy.
- Middle, czyli węzeł pośredni – przekazuje zaszyfrowany ruch pomiędzy węzłem wejściowym a wyjściowym. Nie powinien znać ani adresu IP użytkownika, ani serwera, z którym użytkownik ostatecznie się komunikuje.
- Exit, czyli węzeł wyjściowy – przesyła ruch z sieci Tor do internetu. Zna adres odwiedzanej usługi, ale nie zna bezpośrednio adresu IP osoby, która rozpoczęła połączenie.
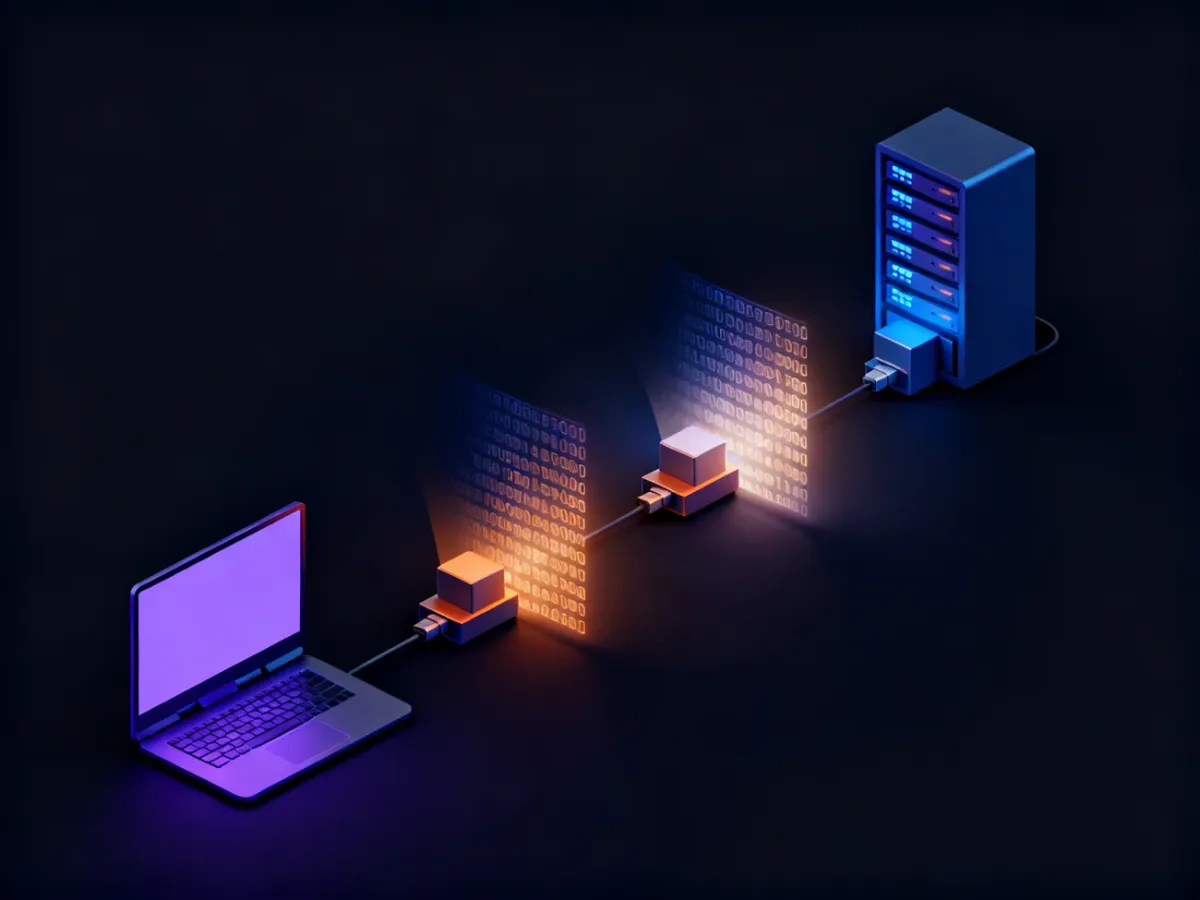
Węzeł wyjściowy jest szczególnie istotny z punktu widzenia bezpieczeństwa. Jeśli połączenie z serwerem nie korzysta z HTTPS lub innego szyfrowania end-to-end, operator tego węzła może mieć możliwość obserwowania treści przesyłanych danych. Tor ukrywa trasę i źródłowy adres IP, ale nie zastępuje szyfrowania stosowanego przez samą usługę.
Tor a zwykłe połączenie internetowe
Największa różnica polega na tym, że standardowe połączenie zwykle prowadzi od urządzenia użytkownika do serwera za pośrednictwem dostawcy internetu i infrastruktury sieciowej, natomiast Tor dodaje wieloetapową trasę oraz warstwy szyfrowania. Zyskiem jest większa separacja tożsamości od celu połączenia, kosztem wydajności i prostoty:
| Cecha | Połączenie bezpośrednie | Sieć Tor |
|---|---|---|
| Prywatność | Mniejsza separacja adresu IP użytkownika od odwiedzanej usługi | Adres IP użytkownika jest oddzielony od celu przez trasę złożoną z kilku węzłów |
| Szybkość | Zwykle wyższa, ponieważ ruch pokonuje krótszą trasę | Zwykle niższa z powodu dodatkowych węzłów i narzutów komunikacyjnych |
| Anonimowość | Ograniczona i zależna od dostawcy, serwera oraz używanych zabezpieczeń | Większa odporność na proste powiązanie użytkownika z odwiedzaną usługą |
| Złożoność | Niewielka z perspektywy użytkownika | Większa, ponieważ połączenie korzysta z obwodu Tor i wielu warstw ochrony |
Bezpieczeństwo i ograniczenia sieci Tor
Tor nie zapewnia pełnej niewidzialności. Chroni przede wszystkim przed prostym powiązaniem adresu IP z celem połączenia, ale skuteczność zależy także od konfiguracji aplikacji, sposobu korzystania z sieci i zabezpieczeń po stronie odwiedzanej usługi. Najważniejsze ograniczenia to:
- Niższa szybkość – ruch przechodzi przez kilka węzłów rozmieszczonych w różnych miejscach, co zwiększa opóźnienia i może ograniczać przepustowość.
- Ryzyko związane z węzłem wyjściowym – operator takiego węzła może obserwować niezaszyfrowany ruch opuszczający sieć Tor. HTTPS nadal ma znaczenie.
- Błędy użytkownika – zalogowanie się do osobistego konta, ujawnienie danych w formularzu albo używanie aplikacji, która omija konfigurację Tor, może ułatwić identyfikację.
- Podatność na analizę pośrednią – Tor utrudnia śledzenie ruchu, ale nie gwarantuje ochrony przed każdym modelem obserwacji, zwłaszcza gdy przeciwnik może monitorować wiele punktów sieci jednocześnie.
Dlatego Tor najlepiej traktować jako warstwę ochrony prywatności, a nie jako gwarancję anonimowości w każdej sytuacji. Technologia rozdziela informacje pomiędzy węzły, lecz nie naprawi błędów wynikających z ujawniania własnej tożsamości ani nie zastąpi szyfrowania połączenia z usługą.
Dla użytkownika oznacza to konkretny kompromis: większa anonimizacja wiąże się zwykle z niższą szybkością i większą złożonością połączenia. Tor ma sens wtedy, gdy prywatność i ograniczenie śledzenia są ważniejsze niż maksymalna wydajność przeglądania.