TLS tworzy szyfrowane połączenie między przeglądarką a serwerem banku. Dzięki temu dane logowania, informacje o rachunku i szczegóły przelewów są chronione przed odczytaniem lub niezauważoną zmianą podczas przesyłania. Ikona kłódki przy adresie strony wskazuje, że połączenie korzysta z takiego zabezpieczenia.
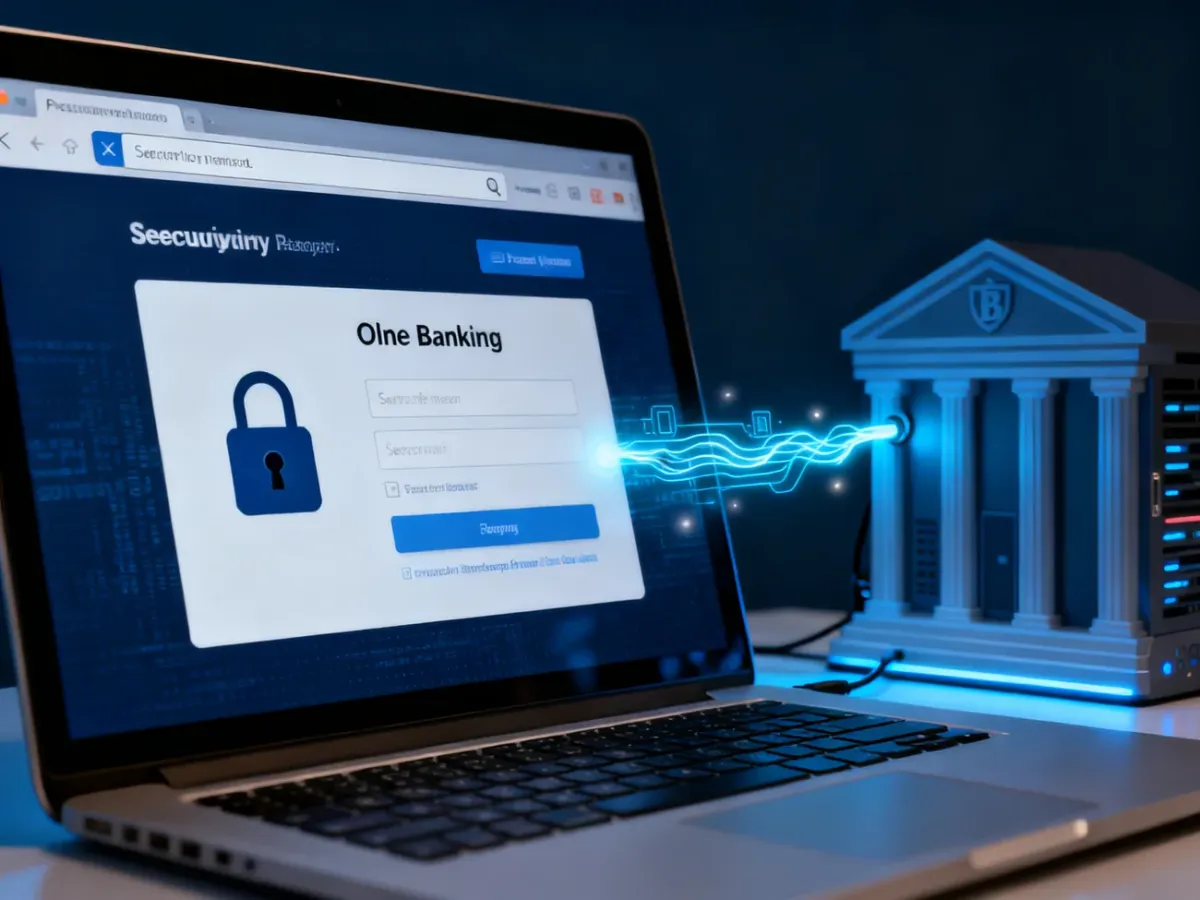
Jak działa połączenie TLS z bankiem?
TLS, czyli Transport Layer Security, jest standardem zabezpieczającym komunikację w internecie. W bankowości działa jak prywatny, zaszyfrowany kanał między Twoją przeglądarką a serwerem banku. Osoba, która przechwyci przesyłane dane, nie powinna móc odczytać ich treści.
Spotykane dawniej określenie SSL odnosi się do starszego poprzednika TLS. Współczesne bezpieczne połączenia internetowe wykorzystują TLS, choć nazwa „certyfikat SSL” nadal bywa używana potocznie. Kłódka w pasku adresu oznacza szyfrowanie połączenia, ale sama w sobie nie potwierdza, że każda strona bez wyjątku jest uczciwa. Trzeba jeszcze sprawdzić adres witryny.
Jak przebiega uzgadnianie połączenia?
Zanim wyślesz login lub zatwierdzisz przelew, przeglądarka i serwer banku wykonują tak zwany TLS handshake, czyli uzgadnianie parametrów bezpiecznej sesji. Można porównać go do cyfrowego powitania, podczas którego obie strony ustalają sposób rozmowy i sprawdzają, z kim mają do czynienia.
Proces można uprościć do trzech etapów:
- Uzgodnienie parametrów – przeglądarka i serwer wybierają obsługiwaną wersję TLS oraz wspólne mechanizmy ochrony połączenia.
- Uwierzytelnienie banku – serwer przedstawia certyfikat cyfrowy. Przeglądarka sprawdza między innymi, czy certyfikat pasuje do adresu banku i czy został wystawiony przez zaufany urząd certyfikacji.
- Wymiana klucza sesji – obie strony uzgadniają wspólny sekret, który będzie używany do szyfrowania dalszej komunikacji.
Po zakończeniu tego etapu przeglądarka i serwer banku mają wspólne zasady szyfrowania. Od tego momentu dane logowania, dyspozycje i odpowiedzi serwera są przesyłane w ramach zabezpieczonej sesji.
Jaką rolę odgrywają klucze szyfrujące?
TLS łączy dwa rodzaje szyfrowania, ponieważ każde z nich ma inne zastosowanie. Szyfrowanie asymetryczne wykorzystuje parę kluczy: publiczny i prywatny. Klucz publiczny można udostępnić, natomiast prywatny musi pozostać chroniony przez właściciela. Dzięki tej parze przeglądarka może zweryfikować tożsamość serwera i bezpiecznie rozpocząć uzgadnianie sesji.
Pomaga w tym prosta analogia. Klucz publiczny przypomina zamykaną skrzynkę, do której każdy może włożyć wiadomość, ale otworzyć ją może tylko posiadacz odpowiadającego klucza prywatnego. W rzeczywistym TLS mechanizm wymiany zależy od zastosowanych rozwiązań kryptograficznych, dlatego analogia nie opisuje wszystkich szczegółów technicznych, ale dobrze pokazuje podstawową zasadę.
Szyfrowanie asymetryczne jest bezpieczne, lecz wymaga więcej obliczeń. Dlatego po ustanowieniu połączenia TLS wykorzystuje szyfrowanie symetryczne. Przeglądarka i serwer używają wtedy wspólnego, tymczasowego klucza sesji, dzięki któremu mogą szybko szyfrować i odszyfrowywać kolejne porcje danych. Klucz ten dotyczy konkretnej sesji, a nie wszystkich przyszłych połączeń z bankiem.
Co TLS oznacza dla klienta banku?
W codziennym korzystaniu z bankowości internetowej TLS zapewnia trzy podstawowe właściwości:
- Poufność – treść przesyłanych danych jest zaszyfrowana, więc nie powinna być czytelna dla osób obserwujących transmisję.
- Integralność – zmiana danych podczas przesyłania może zostać wykryta, co chroni między innymi przed niezauważoną modyfikacją komunikatu.
- Uwierzytelnienie – certyfikat pomaga przeglądarce potwierdzić, że łączy się z serwerem przypisanym do właściwego adresu banku.
TLS nie chroni jednak przed każdą sytuacją. Nie rozpozna za użytkownika fałszywej strony, jeśli sam wpisze dane na witrynie podszywającej się pod bank, i nie zabezpieczy hasła ujawnionego innej osobie. Przed logowaniem sprawdź adres strony, obecność kłódki oraz ostrzeżenia wyświetlane przez przeglądarkę. Pomagają też silne, unikalne hasło i uwierzytelnianie dwuskładnikowe.
TLS można więc traktować jako ochronę kanału komunikacji, a nie jako pełną gwarancję bezpieczeństwa konta. Gdy przeglądarka prawidłowo łączy się z rzeczywistym serwerem banku, szyfrowanie utrudnia przechwycenie i zmianę danych przesyłanych podczas sesji.