
Szyfrowanie end-to-end (E2EE) zabezpiecza wiadomość od chwili wysłania aż do odebrania jej przez adresata. Treść jest szyfrowana na urządzeniu nadawcy i odszyfrowywana wyłącznie na urządzeniu odbiorcy, dlatego dostawca komunikatora nie powinien mieć do niej dostępu.
Czym jest szyfrowanie end-to-end?
Najłatwiej wyobrazić je sobie jako bezpieczną skrzynkę, do której wiadomość wkłada nadawca. Skrzynkę można przekazać przez ręce pośrednika, ale otworzyć potrafi ją tylko odbiorca mający właściwy klucz. W komunikacji cyfrowej tym pośrednikiem jest serwer usługi, a zamkniętą skrzynką – zaszyfrowana wiadomość.
Określenie „end-to-end” oznacza ochronę od jednego końca komunikacji do drugiego. Klucze szyfrujące pozostają na urządzeniach użytkowników, a nie na serwerze pośredniczącym. Dzięki temu E2EE jest uznawane za jeden z najwyższych standardów ochrony prywatności w komunikacji cyfrowej.
Jak działa szyfrowanie end-to-end?
Gdy wysyłasz wiadomość, aplikacja szyfruje ją jeszcze na Twoim telefonie lub komputerze. Zwykły tekst zostaje zamieniony w niezrozumiały ciąg danych. Dopiero urządzenie odbiorcy, korzystając z właściwego klucza prywatnego, może odtworzyć pierwotną treść.
W tym procesie używa się pary kluczy. Klucz publiczny może służyć do przygotowania wiadomości dla konkretnego odbiorcy, natomiast klucz prywatny pozostaje pod jego kontrolą i umożliwia odszyfrowanie danych. Nie trzeba znać matematycznych szczegółów tego mechanizmu, aby zrozumieć jego najważniejszą zasadę: serwer przekazuje zaszyfrowaną zawartość, ale nie posiada klucza potrzebnego do jej odczytania.
Serwer działa więc jak „ślepy kurier”. Przenosi wiadomość od nadawcy do odbiorcy, może przechowywać ją przez krótki czas i zarządzać połączeniem, ale nie powinien widzieć jej treści.
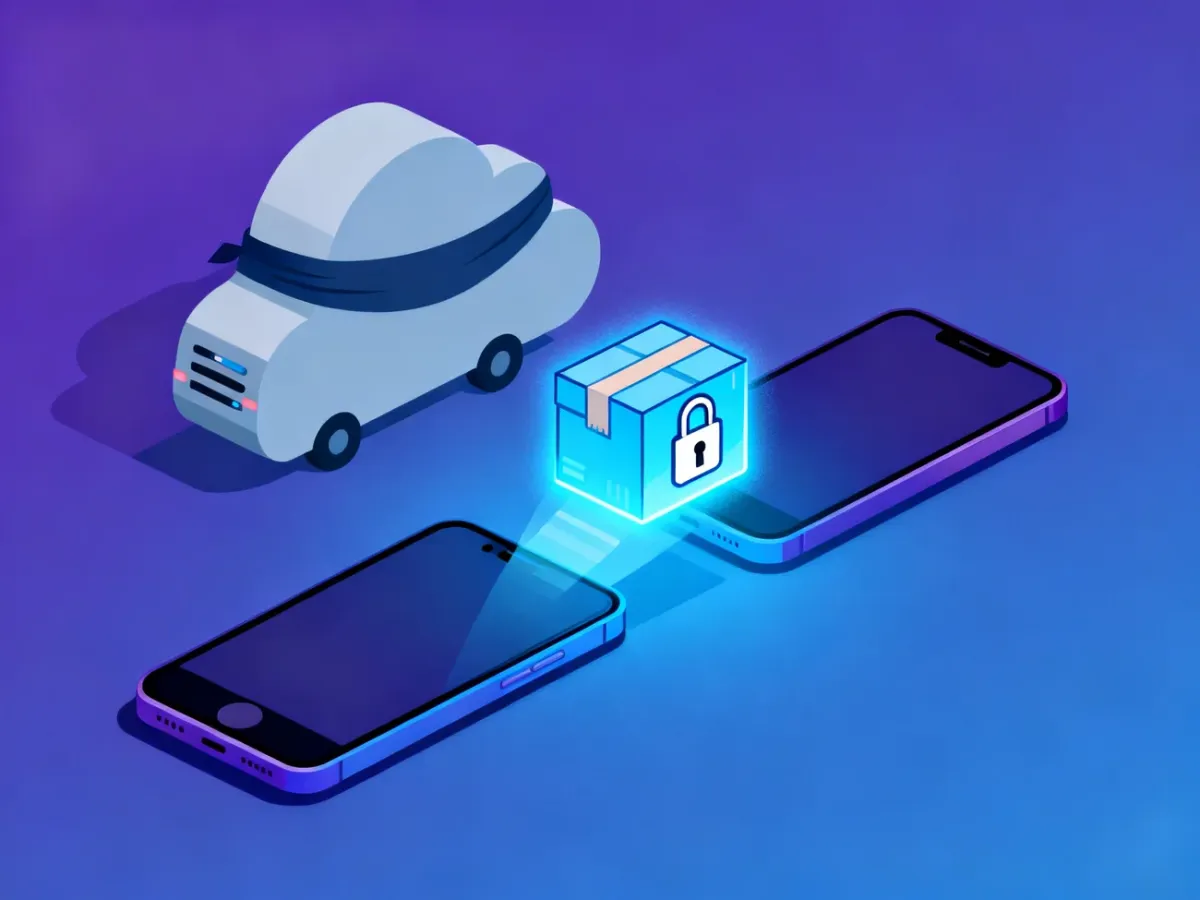
Ochrona dotyczy całej drogi wiadomości. Nawet gdy ktoś uzyska dostęp do danych przesyłanych przez serwer, otrzyma zaszyfrowany zapis, a nie zwykły tekst. Odczytanie go wymagałoby dostępu do odpowiednich kluczy znajdujących się po stronie użytkowników.
Dlaczego E2EE ma znaczenie dla prywatności?
Szyfrowanie end-to-end ogranicza liczbę podmiotów, które mogą poznać treść komunikacji. Dla użytkownika oznacza to przede wszystkim:
- Ochronę przed przechwyceniem danych – osoba próbująca podsłuchać transmisję nie powinna zobaczyć treści wiadomości.
- Mniejszy dostęp dostawcy usługi – operator komunikatora nie ma klucza pozwalającego odczytać właściwą zawartość rozmowy.
- Ochronę przed osobami trzecimi – skopiowane lub przejęte zaszyfrowane dane są trudniejsze do wykorzystania.
- Większą kontrolę nad prywatną komunikacją – wiadomość jest odszyfrowywana dopiero na urządzeniu adresata.
Ta ochrona ma też swoją cenę. Jeżeli klucz prywatny zostanie utracony, usługa może nie być w stanie odzyskać zaszyfrowanej historii rozmów. Prywatność oznacza w tym przypadku także większą odpowiedzialność za urządzenia, kopie zapasowe i dane logowania.
Czy E2EE chroni wszystko?
Nie. E2EE chroni przede wszystkim treść komunikacji, czyli na przykład tekst wiadomości, zdjęcia lub dokument przesłany odbiorcy. Nie należy mylić go ze zwykłym szyfrowaniem połączenia, takim jak TLS. To drugie zabezpiecza dane podczas przesyłania między urządzeniem a serwerem, ale w wielu usługach sam dostawca może je później odszyfrować.
Osobną kategorią są metadane. To informacje opisujące komunikację, a nie jej treść – na przykład kto z kim się kontaktuje, kiedy wysłano wiadomość, jak często odbywa się rozmowa albo jaki rozmiar ma załącznik. Dostawca może mieć dostęp do części takich danych, nawet gdy sama wiadomość jest objęta E2EE.
Można porównać to do listu w kopercie. Szyfrowanie chroni tekst znajdujący się w środku, ale adresat, nadawca lub data wysłania mogą być widoczne na kopercie. Dlatego E2EE znacząco zwiększa prywatność, lecz nie oznacza całkowitej niewidoczności wszystkich informacji o komunikacji.
Dla użytkownika najważniejsza zasada brzmi: gdy usługa rzeczywiście stosuje szyfrowanie end-to-end, dostawca przenosi zaszyfrowaną treść, ale nie powinien móc jej odczytać. To różnica między ochroną samej transmisji a ochroną wiadomości od nadawcy aż do odbiorcy.

