Jądro Linuxa to część systemu operacyjnego, która pośredniczy między sprzętem a aplikacjami. Przydziela programom czas procesora i pamięć RAM, obsługuje urządzenia oraz pilnuje, aby procesy nie naruszały swoich danych. Nie jest jednak całym systemem operacyjnym – Linux obejmuje także narzędzia, powłokę i programy działające w przestrzeni użytkownika.
Za co odpowiada jądro Linuxa?
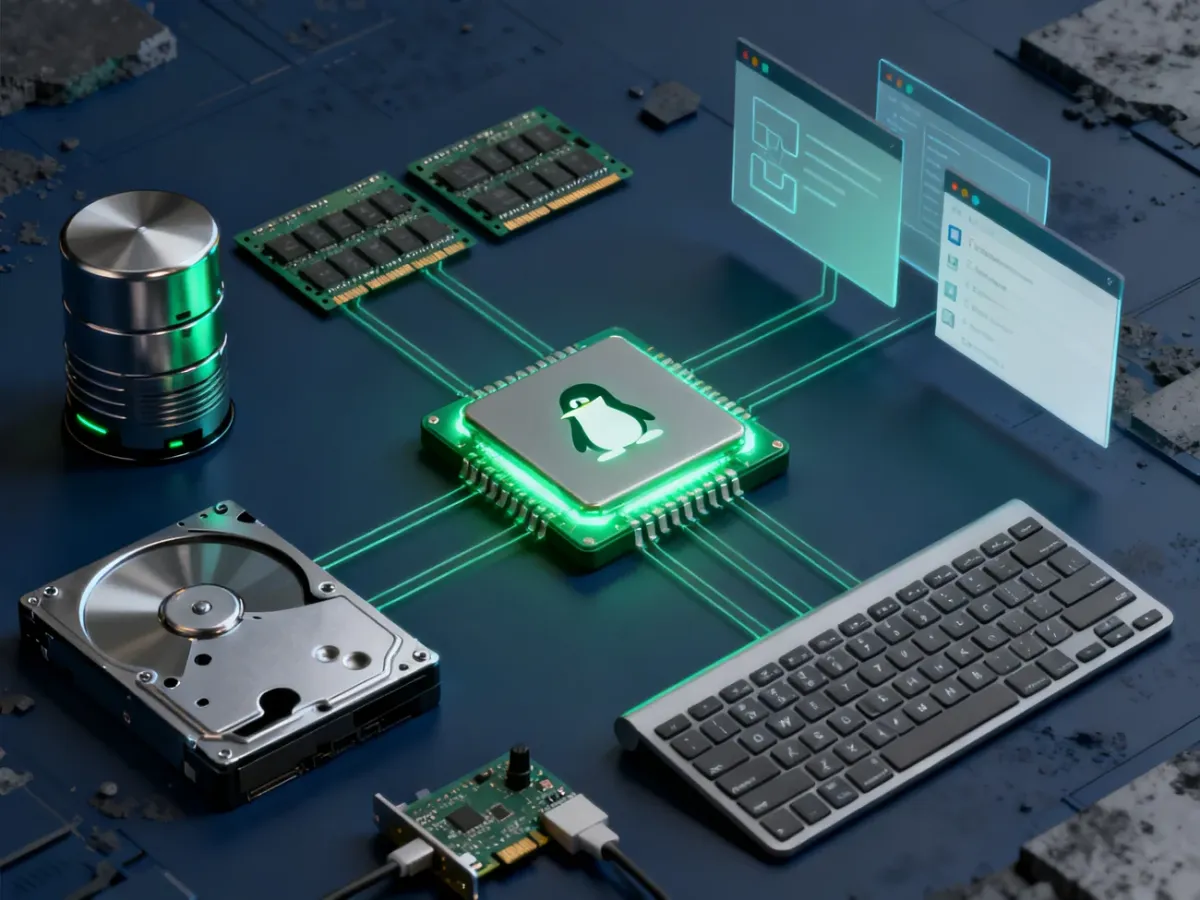
Możesz wyobrazić je sobie jako kontrolera ruchu i tłumacza w jednym. Sprzęt wykonuje operacje na niskim poziomie, a aplikacje chcą korzystać z plików, sieci, pamięci czy klawiatury bez znajomości szczegółów działania podzespołów. Jądro przyjmuje te żądania, sprawdza uprawnienia i koordynuje wykonanie.
Najważniejsze obszary pracy jądra obejmują:
- Zarządzanie procesami – planista przydziela programom fragmenty czasu procesora i przełącza wykonywane zadania.
- Zarządzanie pamięcią – jądro przydziela pamięć RAM, odzyskuje ją po zakończeniu procesu i chroni dane jednego programu przed innym.
- Obsługę systemów plików – zapewnia wspólny sposób zapisywania i odczytywania danych, niezależnie od szczegółów konkretnego nośnika.
- Obsługę urządzeń – sterowniki pozwalają komunikować się między innymi z klawiaturą, myszą, kartą sieciową, dyskiem i kartą graficzną.
Planista nie uruchamia wszystkich programów naraz w dosłownym sensie. Przydziela im krótkie odcinki czasu procesora i szybko przełącza zadania. Dzięki temu użytkownik może jednocześnie słuchać muzyki, kopiować pliki i korzystać z przeglądarki.
Zarządzanie pamięcią ma podobny cel porządkowy. Proces otrzymuje własny obszar adresowy, a próba odwołania do niedozwolonego miejsca może zakończyć się błędem programu, bez bezpośredniego naruszenia pamięci innych aplikacji. Sterowniki z kolei tłumaczą ogólne polecenia systemu na instrukcje zrozumiałe dla konkretnego urządzenia.
Kernel Space i User Space – czym się różnią?
Linux rozdziela kod jądra od większości programów użytkownika. Kernel Space ma szerokie uprawnienia, natomiast User Space działa z ograniczeniami. Taki podział zmniejsza skutki błędów i utrudnia aplikacjom bezpośrednie ingerowanie w działanie systemu.
| Cecha | Kernel Space | User Space |
|---|---|---|
| Uprawnienia | Najwyższy poziom uprawnień do zarządzania systemem | Ograniczone uprawnienia zależne od procesu i użytkownika |
| Dostęp do sprzętu | Bezpośredni lub kontrolowany przez sterowniki | Pośredni, zwykle przez wywołania systemowe |
| Ryzyko awarii | Błąd może doprowadzić do awarii całego systemu | Błąd najczęściej kończy działanie pojedynczej aplikacji |
| Przykłady | Jądro, sterowniki, część mechanizmów systemowych | Powłoka, edytor tekstu, przeglądarka, serwer |
Izolacja nie oznacza pełnej niezależności. Program w User Space nadal może korzystać z plików, sieci czy urządzeń, ale musi poprosić jądro o wykonanie tych operacji. Dzięki temu jądro może sprawdzić, czy żądanie jest dozwolone i czy nie zagraża innym procesom.
Jak aplikacje rozmawiają z jądrem?
Interfejsem tej komunikacji są wywołania systemowe, czyli syscalle. Aplikacja nie powinna samodzielnie sterować kontrolerem dysku ani zapisywać danych w dowolnym miejscu pamięci. Zamiast tego wysyła do jądra uporządkowany wniosek o wykonanie konkretnej operacji.
Gdy program otwiera plik, system przekazuje żądanie do jądra. Jądro sprawdza ścieżkę, uprawnienia i dostępność danych, a następnie korzysta z właściwego systemu plików oraz sterownika nośnika. Dla aplikacji wynik jest prosty: otrzymuje dane albo informację o błędzie.
Podobnie wygląda wysłanie pakietu sieciowego, odczyt danych z klawiatury czy utworzenie nowego procesu. Program działa w User Space, a jądro wykonuje kontrolowane operacje w Kernel Space. To przejście ma pewien koszt, ponieważ wymaga zmiany trybu pracy procesora, ale zapewnia kontrolę dostępu i ochronę pamięci.
W niektórych instalacjach Linuxa jądro może także ładować moduły, czyli dodatkowe elementy rozszerzające jego funkcje, na przykład obsługę określonego urządzenia. Nie zmienia to podstawowego modelu: aplikacje korzystają z zasobów za pośrednictwem mechanizmów kontrolowanych przez jądro.
Dlaczego jądro jest ważne?
Jądro zapewnia wspólne zasady korzystania z procesora, pamięci, plików i urządzeń. Separacja Kernel Space od User Space ogranicza skutki błędów aplikacji, a kontrola wywołań systemowych pomaga chronić zasoby przed nieuprawnionym dostępem. To fundament, dzięki któremu ten sam model pracy może działać na bardzo różnych urządzeniach – od małych systemów wbudowanych po serwery i superkomputery.