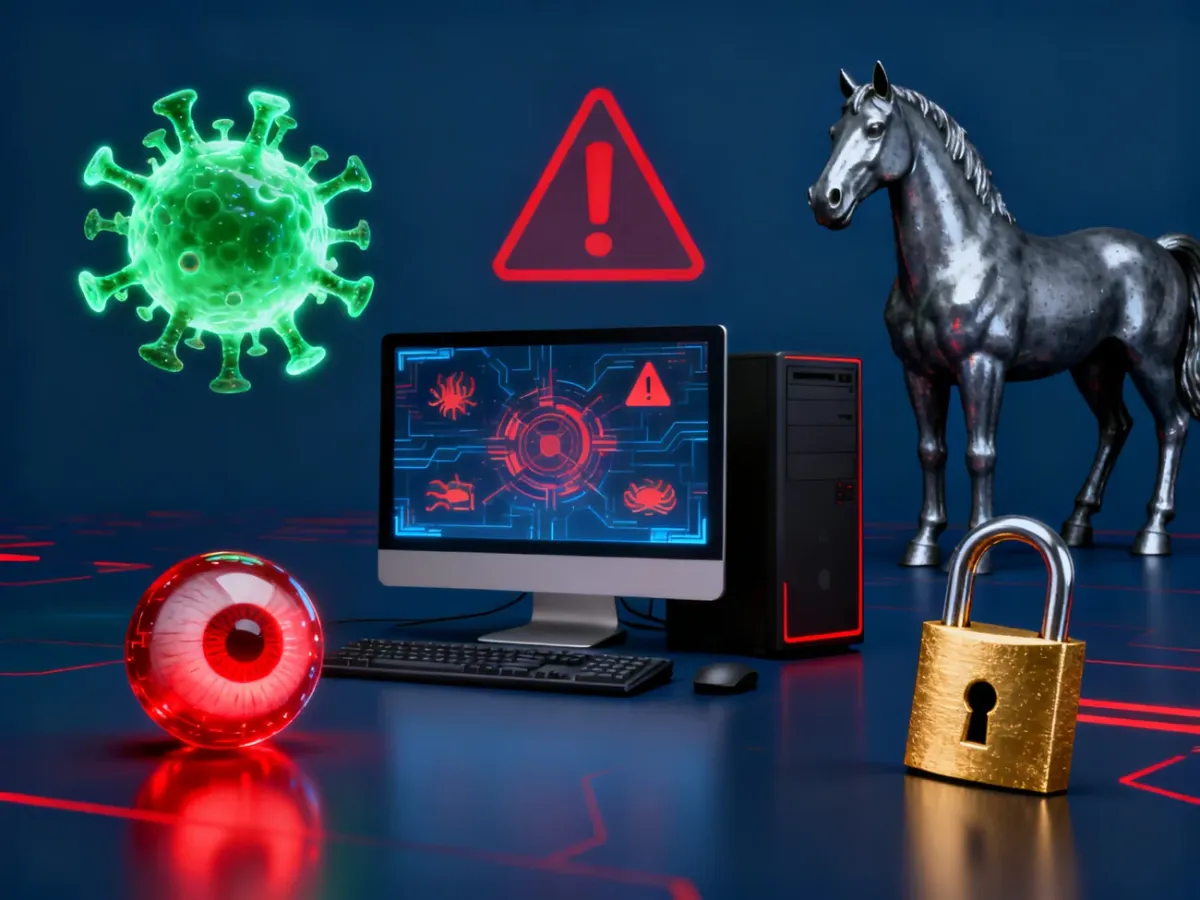
Malware to złośliwe oprogramowanie, czyli każdy program lub fragment kodu zaprojektowany tak, aby szkodzić urządzeniu, sieci albo użytkownikowi. Nie jest jednym konkretnym wirusem, lecz szeroką kategorią zagrożeń obejmującą między innymi wirusy, trojany, spyware i ransomware.
Jakie cele ma malware?
Złośliwe oprogramowanie może próbować przejąć kontrolę nad komputerem, wykraść dane logowania, śledzić aktywność użytkownika, uszkodzić pliki albo zakłócić działanie systemu. W przypadku ransomware celem bywa także wymuszenie okupu za odzyskanie dostępu do danych.
Do infekcji często dochodzi po uruchomieniu nieznanego załącznika, instalacji programu z niesprawdzonego źródła albo kliknięciu w fałszywy link. Samo otrzymanie podejrzanej wiadomości nie oznacza jeszcze infekcji. Ryzyko pojawia się przede wszystkim wtedy, gdy użytkownik wykona dołączoną instrukcję lub zezwoli programowi na działanie.
Najpopularniejsze typy malware
Poszczególne rodzaje złośliwego oprogramowania różnią się sposobem działania i celem. Najważniejsze różnice przedstawia tabela:
| Typ | Cel | Sposób działania |
|---|---|---|
| Wirus | Rozprzestrzenianie się i zakłócanie pracy systemu | Dołącza się do plików lub programów i może powielać się po ich uruchomieniu |
| Trojan | Uzyskanie dostępu do urządzenia lub danych | Podszywa się pod użyteczny program, dokument albo aplikację |
| Spyware | Śledzenie użytkownika i gromadzenie informacji | Monitoruje aktywność, dane logowania lub inne działania bez wiedzy użytkownika |
| Ransomware | Wymuszenie okupu | Szyfruje pliki albo blokuje dostęp do systemu, a następnie żąda zapłaty |
Trojan nie jest tym samym co wirus. Wirus zwykle dołącza się do innych plików i może się replikować, natomiast trojan przede wszystkim udaje legalne oprogramowanie, aby skłonić użytkownika do instalacji. Jeden program może jednak zawierać kilka funkcji i po uzyskaniu dostępu pobrać kolejne zagrożenia.
Jak rozpoznać infekcję?
Pojedynczy objaw nie przesądza o obecności malware, ponieważ podobne problemy mogą wynikać z awarii sprzętu, przepełnionego dysku albo nieaktualnych sterowników. Kilka sygnałów pojawiających się nagle powinno jednak skłonić do sprawdzenia urządzenia:
- Komputer nagle działa znacznie wolniej, zawiesza się lub uruchamia programy z opóźnieniem.
- Na ekranie pojawiają się niechciane reklamy, okna pop-up albo komunikaty, których wcześniej nie było.
- Przeglądarka ma zmienioną stronę startową, wyszukiwarkę lub nieznane rozszerzenia.
- Wentylatory pracują intensywnie, a procesor jest nietypowo obciążony mimo braku uruchomionych wymagających programów.
- Na komputerze pojawiają się nieznane aplikacje, pliki lub skróty.
Jak chronić komputer przed malware?
Najlepszą ochronę tworzy kilka prostych nawyków. Sama aplikacja antywirusowa nie zastąpi ostrożności, a ostrożność nie powinna być powodem do rezygnacji z aktualizacji i skanowania systemu. Podstawowe zasady higieny cyfrowej obejmują:
- Regularnie instaluj aktualizacje systemu operacyjnego, przeglądarki i innych programów.
- Korzystaj ze sprawdzonego programu antywirusowego i włącz jego automatyczne aktualizacje.
- Nie otwieraj podejrzanych załączników i nie klikaj linków z wiadomości, których nadawcy lub treści nie rozpoznajesz.
- Pobieraj aplikacje wyłącznie z wiarygodnych źródeł i sprawdzaj, jakie uprawnienia nadajesz podczas instalacji.
- Używaj unikalnych haseł do różnych serwisów, najlepiej przechowywanych w menedżerze haseł.
- Twórz kopie zapasowe ważnych dokumentów i przechowuj je tak, aby nie były stale podłączone do komputera.
Phishing i spoofing często pomagają w rozpowszechnianiu malware. Spoofing polega na podszywaniu się pod innego nadawcę lub instytucję, a phishing ma na celu wyłudzenie danych, na przykład przez fałszywą stronę logowania. Zanim podasz hasło lub uruchomisz plik, sprawdź adres nadawcy, adres strony i sens otrzymanej prośby.
Co zrobić, gdy podejrzewasz infekcję?
Spokojna i uporządkowana reakcja ogranicza ryzyko dalszego wycieku danych. Postępuj w następującej kolejności:
- Odłącz komputer od Internetu, wyłączając Wi-Fi albo odpinając kabel sieciowy.
- Uruchom pełne skanowanie aktualnym programem antywirusowym i zastosuj zalecane działania naprawcze.
- Po usunięciu zagrożenia zmień hasła do poczty, bankowości i najważniejszych kont, najlepiej korzystając z innego, zaufanego urządzenia.
- Sprawdź historię logowań i transakcji. Jeśli mogły wyciec dane finansowe, skontaktuj się z bankiem.
- Jeżeli skanowanie nie rozwiąże problemu, przywróć system z pewnej kopii zapasowej albo poproś o pomoc specjalistę.
Nie instaluj kolejnych „cudownych” narzędzi znalezionych w przypadkowych reklamach i nie przekazuj nikomu haseł podczas zdalnej pomocy. Materiały edukacyjne BezpiecznyPC.pl mogą pomóc uporządkować wiedzę o zagrożeniach, skanerach i zabezpieczeniach. Największą różnicę robią jednak aktualne oprogramowanie, kopie zapasowe i świadome decyzje przed kliknięciem.